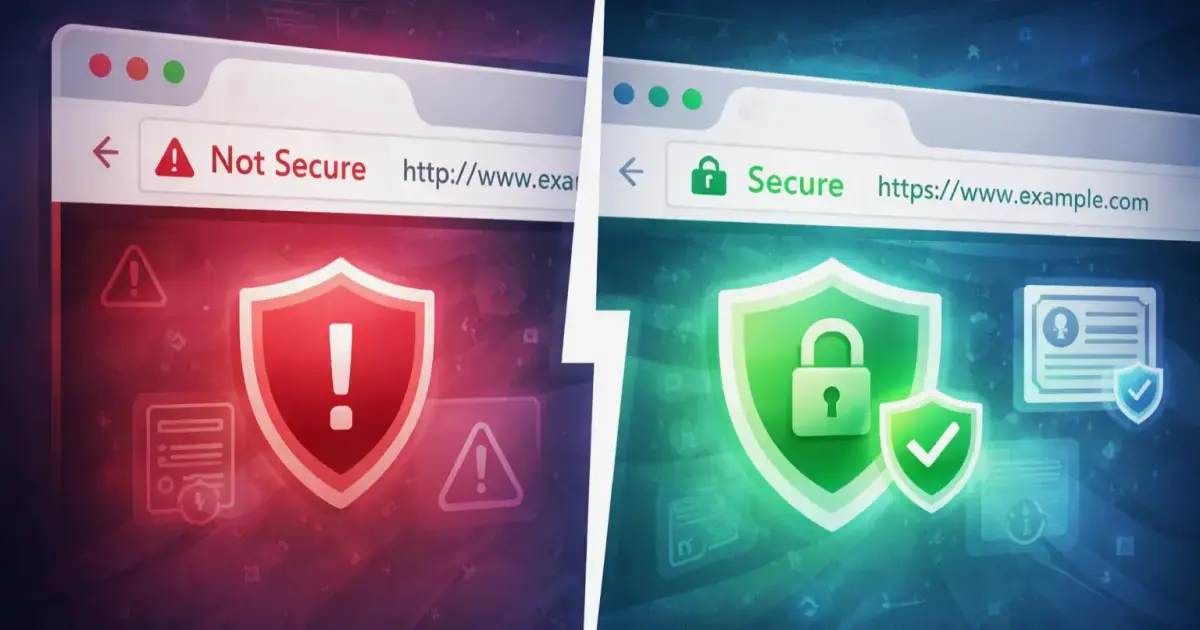
От началото на 2017 година, Google Chrome започна да маркира HTTP сайтове като "Несигурни" (Not Secure) когато потребителите въвеждат данни в полета за пароли или кредитни карти. От юли 2018, Chrome маркира ВСИЧКИ HTTP страници като несигурни.
Това е сериозна промяна, която засяга милиони уебсайтове по целия свят. Ако вашият сайт все още използва HTTP вместо HTTPS, времето за действие е СЕГА.
Какво точно се случва?
Когато посетител отвори HTTP сайт в Google Chrome (който има над 60% пазарен дял), браузърът показва предупреждение "Несигурно" в адресната лента.
Еволюцията на предупреждението:
- 2017: "Несигурно" само при форми с пароли/плащания
- Юли 2018: "Несигурно" на ВСИЧКИ HTTP страници
- 2019-2020: По-изявено червено предупреждение
- Днес: Пълноекранно предупреждение при опит за въвеждане на данни
Това предупреждение изглежда много заплашително за потребителите и директно влияе на доверието към вашия бизнес.
Над 80% от потребителите напускат уебсайт, който показва security предупреждение. HTTPS вече не е опция - това е изискване.
— Google Security Report 2023
Защо Google прави това?
Целта на Google е да направи интернет по-сигурно място. HTTP протоколът не криптира данните между браузъра и сървъра, което означава:
Рискове при HTTP:
- Man-in-the-Middle атаки - Хакери могат да прихванат комуникацията между потребителя и сайта
- Кражба на данни - Пароли, кредитни карти, лична информация могат да бъдат откраднати
- Manipulация на съдържание - Трети страни могат да променят съдържанието на страницата
- Отсъствие на идентификация - Потребителят не може да е сигурен че комуникира с истинския сайт
Защита чрез HTTPS:
HTTPS (HyperText Transfer Protocol Secure) използва SSL/TLS криптиране и предоставя:
- Криптиране - Всички данни между браузър и сървър са криптирани
- Автентикация - Потвърждава че потребителят комуникира с истинския сайт
- Integrity - Гарантира че данните не са променени по пътя
Въздействие върху бизнеса
1. Намаляване на конверсиите
Изследванията показват:
- 84% от потребителите напускат сайт с "Несигурно" предупреждение
- Конверсиите могат да паднат с 30-50% при HTTP сайтове
- Средният bounce rate расте с 20-40%
2. Влияние върху SEO
Google официално обяви че HTTPS е ranking фактор:
- HTTPS сайтовете получават малък SEO boost
- HTTP сайтовете могат да бъдат понижени в резултатите
- Google Search Console показва предупреждения за HTTP
3. Загуба на доверие
Модерните потребители са образовани за онлайн сигурността:
- 70% проверяват за катинарчето (HTTPS) преди покупка
- Липсата на HTTPS намалява доверието в бранда
- B2B клиентите изискват HTTPS за партньорства
Какво трябва да направите?
Стъпка 1: Купете и инсталирайте SSL сертификат
Има няколко типа SSL сертификати:
Domain Validation (DV) - Препоръчано за повечето сайтове
- Най-евтин вариант (често безплатен с Let's Encrypt)
- Валидира само че притежавате домейна
- Издава се за минути
- Идеален за блогове, portfolio сайтове, малки бизнеси
Organization Validation (OV)
- Валидира организацията зад сайта
- Показва име на компанията в сертификата
- По-високо ниво на доверие
- Подходящ за корпоративни уебсайтове
Extended Validation (EV)
- Най-високо ниво на валидация
- Показва името на компанията директно в адресната лента (при някои браузъри)
- Задължителен background check на компанията
- Препоръчителен за e-commerce и финансови сайтове
Препоръка за повечето сайтове: Let's Encrypt (безплатен DV SSL) е напълно достатъчен. Creative Idea предлага автоматична инсталация на Let's Encrypt при всички наши хостинг планове.
Стъпка 2: Конфигурирайте сървъра за HTTPS
След инсталиране на SSL сертификата, трябва да:
- Активирайте HTTPS в сървъра - Обикновено се прави автоматично от хостинг панела
- Тествайте HTTPS връзката - Посетете
https://вашият-сайт.bgи проверете дали зарежда - Проверете mixed content - Уверете се че всички ресурси (images, CSS, JS) също се зареждат през HTTPS
Стъпка 3: Пренасочете HTTP към HTTPS
Важно е да пренасочите ВСИЧКИ HTTP заявки към HTTPS. Добавете в .htaccess файла (за Apache сървъри):
RewriteEngine On\nRewriteCond %{HTTPS} off\nRewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]Или за nginx сървъри в конфигурационния файл:
server {\n listen 80;\n server_name вашият-сайт.bg www.вашият-сайт.bg;\n return 301 https://вашият-сайт.bg$request_uri;\n}Важно: Използвайте 301 redirect (постоянен), не 302 (временен), за да запазите SEO стойността!
Стъпка 4: Актуализирайте вътрешни линкове
Променете всички вътрешни линкове от HTTP към HTTPS:
За WordPress сайтове:
- Отидете в Settings → General
- Променете "WordPress Address (URL)" и "Site Address (URL)" на
https://вашият-сайт.bg - Използвайте плъгин като "Better Search Replace" за да замените всички HTTP линкове в съдържанието
За статични HTML сайтове:
- Използвайте text editor с "Find and Replace" функция
- Заменете
http://вашият-сайт.bgсhttps://вашият-сайт.bg - Проверете и external ресурси (CDN, fonts, analytics)
Стъпка 5: Актуализирайте Google Analytics и Search Console
Google Analytics:
- Влезте в GA Admin панела
- Property Settings → Default URL → Променете на
https:// - View Settings → Website's URL → Променете на
https://
Google Search Console:
- Добавете HTTPS версията като нов property
- Верифицирайте собствеността
- Подайте нова sitemap.xml за HTTPS версията
- Не премахвайте HTTP версията веднага - следете го 2-3 месеца
Стъпка 6: Актуализирайте CDN и external услуги
Ако използвате CDN (Content Delivery Network) или други external услуги:
- Cloudflare - Активирайте "Always Use HTTPS" в SSL/TLS таб
- MaxCDN - Конфигурирайте SSL в Pull Zone Settings
- Social Media - Актуализирайте URLs в Facebook, Twitter, LinkedIn профили
- Email Marketing - Променете линковете в email шаблони
- PPC Campaigns - Актуализирайте destination URLs в Google Ads, Facebook Ads и др.
Checklist за HTTPS миграция
- ✅ SSL сертификат закупен и инсталиран
- ✅ HTTPS работи на сайта
- ✅ HTTP → HTTPS redirect настроен (301)
- ✅ Вътрешни линкове актуализирани
- ✅ Canonical tags сочат към HTTPS
- ✅ Sitemap.xml актуализиран с HTTPS URLs
- ✅ Robots.txt проверен
- ✅ Google Analytics актуализиран
- ✅ Google Search Console - добавен HTTPS property
- ✅ Social media профили актуализирани
- ✅ Email marketing темплейти актуализирани
- ✅ CDN конфигуриран за HTTPS
- ✅ Тествано за mixed content warnings
- ✅ Monitoring настроен за SSL expiry
Често задавани въпроси
Колко струва SSL сертификат?
- Let's Encrypt: Напълно безплатен (автоматично подновяване на всеки 90 дни)
- DV SSL: 0-50 лева годишно
- OV SSL: 100-300 лева годишно
- EV SSL: 300-1000+ лева годишно
Creative Idea предлага Let's Encrypt SSL сертификати безплатно с всички наши хостинг планове, с автоматична инсталация и подновяване.
Ще загубя ли SEO позиции при преминаване към HTTPS?
Не, ако миграцията е направена правилно с 301 redirects. В дългосрочен план, HTTPS подобрява SEO позициите.
Трябва ли да актуализирам backlinks?
Не е задължително, защото 301 redirects ще пренасочат HTTP линкове към HTTPS. Но е добра практика да помолите важни сайтове да обновят линковете.
Колко време отнема миграцията?
- Малък сайт (5-10 страници): 1-2 часа
- Среден сайт (50+ страници): 4-6 часа
- Голям e-commerce сайт: 1-2 дни
Заключение
HTTPS вече не е луксозна функция - това е абсолютна необходимост за всеки модерен уебсайт. Google Chrome предупрежденията за HTTP сайтове директно влияят на:
- Доверието на потребителите
- Конверсионните проценти
- SEO позициите
- Brand репутацията
Не чакайте повече! Всеки ден с HTTP е загубен трафик и продажби.
Creative Idea предлага безплатна HTTPS миграция за всички наши клиенти. Нашият екип ще:
- Инсталира Let's Encrypt SSL сертификат (безплатен)
- Конфигурира автоматични redirects
- Актуализира вътрешните линкове
- Тества за mixed content
- Помогне с Google Analytics и Search Console
Свържете се с нас днес и направете вашия сайт сигурен за 24 часа!